Binance-Hack: Hacker flüchten in DeFi, Tether und Circle frieren Milliarden ein
Trending Topics auf Google als bevorzugte Nachrichtenquelle festlegen.
Dezentral ist Krypto nur so lange, bis jemand den Notschalter drückt. Beim Rekord-Hack bei Binance läuft gerade ein Wettrennen ab, das zeigt, wie die Kryptowelt tatsächlich funktioniert. Auf der einen Seite versuchen die mutmaßlich nordkoreanischen Angreifer:innen, ihre Beute über dezentrale Finanzplattformen (DeFi) in Sicherheit zu bringen. Auf der anderen Seite frieren Stablecoin-Herausgeber, Kreditprotokolle und sogar eine ganze Blockchain Milliarden ein.
Warum Stablecoins eingefroren werden können
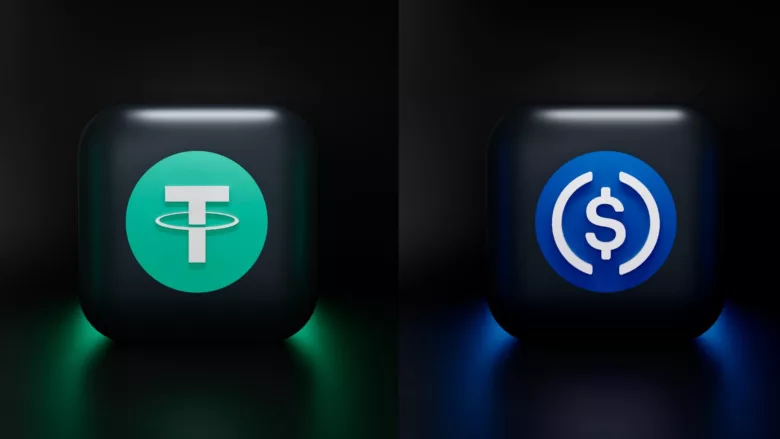
Ein großer Teil der rund 6,3 Milliarden Dollar, die bei Binance abgezogen wurden, bestand aus Stablecoins wie USDT von Tether und USDC von Circle. Diese an den US-Dollar gekoppelten Token laufen zwar auf öffentlichen Blockchains wie Ethereum oder Tron, werden aber von einem einzelnen Unternehmen ausgegeben. Und dieses Unternehmen hat sich in den Smart Contracts der Token eine Hintertür eingebaut: Es kann einzelne Adressen auf eine schwarze Liste setzen. Die Coins auf diesen Adressen lassen sich dann weder bewegen noch verkaufen.
Genau das ist in der Nacht auf Freitag im großen Stil passiert. Laut einer Analyse von TRM Labs wurden bis zum frühen Freitagmorgen rund 2,7 Milliarden Dollar eingefroren:
- Tether: rund 1,77 Milliarden USDT
- Circle: rund 825 Millionen USDC
- Ripple: rund 40,5 Millionen RLUSD
- World Liberty Financial: rund 27,8 Millionen USD1, den Stablecoin aus dem Umfeld der Familie Trump
- Arbitrum Security Council: 8.426 Ether und 74,6 Millionen ARB-Token im Wert von rund 30 Millionen Dollar
Die ersten Sperren griffen laut TRM bereits rund eine Stunde nach den ersten Abflüssen. Tether-CEO Paolo Ardoino und Circle-CEO Jeremy Allaire machten ihre Freezes selbst öffentlich.
Das Wettrennen: Stablecoins raus, Ether rein
Die Angreifer:innen wissen natürlich, dass ihre Stablecoins jederzeit eingefroren werden können. Ihr Ziel war es daher, USDT und USDC so schnell wie möglich in Kryptowährungen ohne zentralen Herausgeber umzutauschen, vor allem in Ether und Bitcoin. Diese kann niemand sperren.
Dafür nutzten sie dezentrale Börsen, die ohne Mittelsmann und ohne Identitätsprüfung funktionieren. Laut TRM verkauften sie rund 325 Millionen USDT über UniswapX und ähnliche Dienste für rund 122.300 Ether, und zwar mit einem Abschlag von mehr als zehn Prozent. Hauptsache schnell, lautete offenbar die Devise. Weitere 200 Millionen USDT von der Tron-Blockchain tauschten sie über Zwischen-Wallets auf Uniswap. Beim Stablecoin RLUSD von Ripple gelang es ihnen, rund 48 Millionen Dollar zu verkaufen, bevor Ripple den Rest sperrte.
Wie Aave zur Waschanlage wurde
Besonders raffiniert war der Umweg über Kreditprotokolle. Bei Aave, der größten dezentralen Kreditplattform, hinterlegten die Angreifer:innen rund 60 Millionen USDT als Sicherheit und liehen sich im Gegenzug fast 19.800 Ether im Wert von rund 44 Millionen Dollar. Der Trick: Die USDT liegen danach im Pool von Aave und nicht mehr auf einer Adresse der Angreifer:innen, die Tether sperren könnte. Die geliehenen Ether gehören dagegen den Angreifer:innen und lassen sich nicht einfrieren. Dass sie den Kredit nie zurückzahlen, ist ihnen egal. Auf der Tron-Blockchain gingen sie mit 300 Millionen USDT bei der Plattform JustLend nach einem ähnlichen Muster vor.
Aave reagierte rund 40 Minuten nach der Ausleihe und fror seine Märkte ein. Betroffen waren laut Cointelegraph 175 Märkte der Version 3 auf 16 Blockchains und 117 Märkte der Version 4 auf vier Blockchains. Nutzer:innen können weiterhin Geld abheben und Kredite zurückzahlen, neue Einlagen und Ausleihen sind aber blockiert. Die Risiko-Analysten von LlamaRisk warnen, dass ein längerer Freeze die Zinsen für Kreditnehmer:innen nach oben treiben könnte. Auch die Solana-Plattform Kamino stoppte vorsorglich Ausleihen in einem ihrer Märkte, obwohl sie laut eigenen Angaben nicht betroffen war.
Wenn eine Blockchain selbst eingreift
Am weitesten ging das Layer-2-Netzwerk Arbitrum. Dessen Security Council, ein Gremium aus zwölf gewählten Mitgliedern mit Notfallbefugnissen, verschob die Ether und ARB-Token der Angreifer:innen kurzerhand auf eine Adresse, auf die niemand Zugriff hat. Die Gelder seien für die ursprüngliche Adresse nicht mehr zugänglich, und das ohne Auswirkungen auf andere Nutzer:innen oder Anwendungen, so Arbitrum. Freigeben kann sie nur der Security Council selbst oder eine Abstimmung der Arbitrum-Community.
Es ist nicht das erste Mal. Bereits im April fror der Security Council nach dem Hack der Plattform KelpDAO, den Ermittler:innen ebenfalls Nordkorea zuschreiben, mehr als 30.000 Ether im Wert von rund 71 Millionen Dollar ein.
Wie dezentral ist DeFi noch?
Für die einen ist das ein Erfolg: Erst die schnellen Eingriffe haben dafür gesorgt, dass rund drei Milliarden Dollar der Beute blockiert sind. Steven Goldfeder, Mitgründer von Offchain Labs, der Firma hinter Arbitrum, argumentierte nach dem KelpDAO-Freeze laut CoinDesk, eine Abstimmung aller Token-Halter:innen hätte bedeutet, auch die Angreifer:innen zu fragen. Arbitrum sei durch den Eingriff weder mehr noch weniger dezentral geworden.
Kritiker:innen sehen darin dagegen einen gefährlichen Präzedenzfall. Wenn eine kleine Gruppe einmal eingreift, wo liegt dann die Grenze, und wer entscheidet darüber? Dasselbe gilt für Tether und Circle: Die Macht, Hacker-Wallets zu sperren, ist dieselbe Macht, mit der sie jede andere Adresse sperren könnten, etwa auf Anordnung einer Behörde. Und auch die DeFi-Protokolle selbst zeigen in dieser Nacht, dass sie im Ernstfall einen Notschalter haben, den ein kleiner Kreis bedienen kann.
Wirklich aufhalten lassen sich die Angreifer:innen damit ohnehin nicht. Laut TRM liegen weiterhin rund 2,4 Milliarden Dollar außerhalb der Reichweite der Herausgeber, darunter mehr als 420.000 Ether und 18.270 Bitcoin. Die Bitcoin wurden bereits auf zahlreiche Wallets aufgesplittet, als Nächstes erwartet TRM den Einsatz von Blockchain-Brücken, Tauschdiensten und außerbörslichen Händler:innen.