Hacker drehen Supermarkt-Kühlungen in Schweden und Belgien auf 55 Grad
Trending Topics auf Google als bevorzugte Nachrichtenquelle festlegen.
Drei Wochen nach Frankreich haben Hacker:innen die Kühlanlagen von Supermärkten in Schweden und Belgien übernommen.
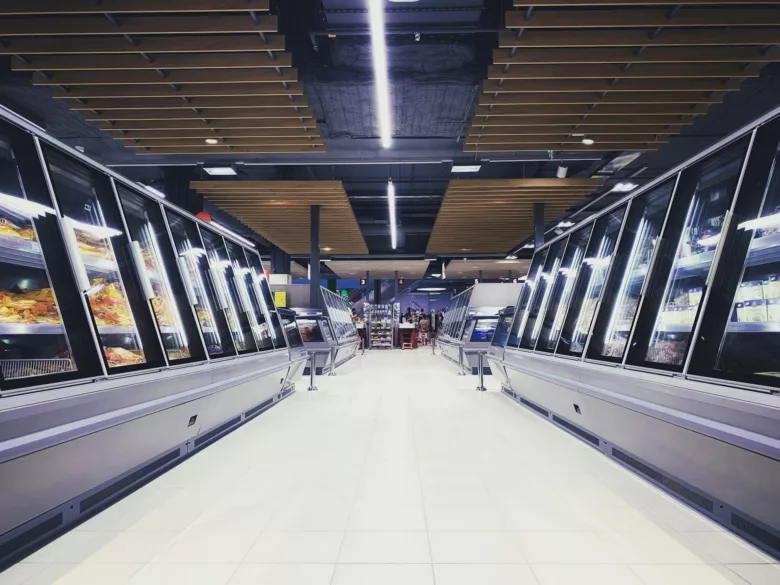
In der Nacht auf Montag wurden Kühl- und Tiefkühlgeräte in Dutzenden Filialen der schwedischen Ketten Ica und Coop sowie der belgischen Ketten Delhaize und Carrefour aus der Ferne hochgedreht, auf Werte von bis zu 55 Grad. „Wir können die Temperaturen nicht anpassen, wir können sie nicht ändern. Heiße Luft bläst in die Tiefkühltruhen. Alles ist ruiniert“, sagte Rickard Nilsson, Chef eines Ica-Markts in Sjöbo in Südschweden, der Zeitung Aftonbladet. Ica sprach von einer „begrenzten Anzahl von Geschäften“, die über Nacht von einem Vorfall betroffen waren, der die Kühl- und Gefriersysteme störte, betroffene Filialen in Sjöbo und Tomelilla blieben am Vormittag geschlossen. Coop bestätigte sechs betroffene Märkte. In Belgien meldeten laut NL Times mindestens 40 Delhaize-Filialen hochgedrehte Kühlungen, Carrefour Belgien nannte 15 Standorte. Der Delhaize-Mutterkonzern Ahold Delhaize bestätigte „einen IT-Vorfall, der die Kühlsysteme in einer Reihe von Delhaize-Filialen betrifft“, und prüfe die Lage. Der Schaden geht nach ersten Schätzungen in die Millionen Euro.
Was in Frankreich passierte
Das Muster ist bekannt. In der Nacht auf den 12. Oktober übernahmen Angreifer:innen die Kühlsteuerungen von bis zu 700 französischen Supermärkten, darunter mehr als 300 Filialen von Intermarché und Netto, je 80 von Carrefour und Coopérative U sowie rund 30 Monoprix-Märkte. Die Geräte wurden in einen ungewöhnlichen Abtauzyklus geschaltet, während die Ware darin lag, Alarme blieben aus, das Personal war nachts nicht im Haus. Nach sechs Stunden lagen die Temperaturen bei rund 50 Grad, in einem Markt in der Normandie zeigten Kühlschränke 80 Grad an. Geräte schmolzen oder fingen Feuer, Sprinkleranlagen richteten Wasserschäden an, ganze Regalreihen an Frisch- und Tiefkühlware wanderten in den Müll. Der Chef der Intermarché-Mutter Les Mousquetaires rechnet mit Verlusten von mehreren zehn Millionen Euro. Die Pariser Staatsanwaltschaft ermittelt, Premierminister Sébastien Lecornu beauftragte die Cyberbehörde ANSSI, sich mit anderen europäischen Ländern abzustimmen. Schon damals berichteten Analyst:innen von Störungen in Belgien, den Niederlanden, Spanien, Portugal, Polen und Deutschland.
Die Schwachstelle: Kühlsteuerungen ohne Updates
Im Zentrum stehen Steuergeräte des dänischen Herstellers Danfoss, konkret die Modelle AK-SM 800 und AK-SC 355, die in Supermärkten die gesamte Kälteanlage regeln und von Wartungsfirmen häufig über das Internet fernbedient werden. Beide sind seit Jahren am Ende ihres Lebenszyklus, der AK-SC 355 seit 2016, der AK-SM 800 seit 2021, und erhalten keine Sicherheitsupdates mehr. Sicherheitsforscher:innen von Claroty hatten bereits im Vorjahr gezeigt, dass die Geräte ein öffentlich erreichbares Login mit dem Benutzernamen „admin“ und einem „Tagescode“ besitzen, der sich aus dem Datum des Geräts ableiten lässt. Danfoss veröffentlichte im Vorjahr einen Patch für die aktuelle Modellreihe AK-SM 800A, wer nicht aktualisierte, blieb angreifbar. Laut The Hacker News waren auch aktuelle Geräte mit veralteter Firmware betroffen, dazu Steuerungen von Copeland und Dixell. Nach dem Angriff in Frankreich waren Schätzungen zufolge noch rund 4.500 Danfoss-Steuerungen offen im Netz erreichbar, in Supermärkten quer durch Europa. Danfoss erklärte, die meisten betroffenen Einheiten seien ältere Produkte, man arbeite mit Kund:innen an Firmware-Updates und daran, die direkte Erreichbarkeit aus dem Internet zu beenden. Die französische Behörde CERT-FR riet, die Steuerungen vom Netz zu nehmen oder den Zugriff strikt zu filtern.
Dass es drei Wochen später erneut funktioniert hat, zeigt, wie langsam diese Empfehlung umgesetzt wird. Supermärkte lagern ihre Kältetechnik in der Regel an Dienstleister aus und haben die Sicherheit der Geräte selbst oft nicht in der Hand. Wer dahintersteckt, ist weiter unbekannt, weder die französischen Behörden noch Danfoss haben Täter:innen benannt. Ahold Delhaize war erst im Oktober von einem separaten Cyberangriff getroffen worden, der den Konzern zwang, IT-Systeme mehrerer Marken abzuschalten, der Normalbetrieb lief erst in der vergangenen Woche wieder an. Ob die Vorfälle zusammenhängen, ist offen.
Sabotage oder „Kinder, die herumspielen“?
Für die Einordnung gibt es zwei Lesarten. EU-Agrarkommissar Christophe Hansen erklärte nach dem Angriff in Frankreich, Ernährungssicherheit brauche „mehr Aufmerksamkeit auf allen Ebenen“, Coopérative-U-Chef Dominique Schelcher nannte die Attacke „beispiellos“ und „extrem ernst“. Sicherheitsexpert:innen warnen seit Jahren, dass kritische Infrastruktur, von Kraftwerken bis zu Lebensmittelläden, wegen schlechter IT-Sicherheit und veralteter Software angreifbar ist, und staatliche Akteure wie Russland oder Iran gelten als fähig und willens, mit Sabotage dieser Art Verunsicherung zu stiften. Dass nun gezielt skandinavische und belgische Ketten getroffen wurden, passt in dieses Bild einer koordinierten Kampagne.
Die Gegenthese kommt aus der Sicherheitsbranche selbst. Drei Cyberexpert:innen sagten Reuters, der Angriff sei offenbar leicht durchzuführen gewesen. Ken Munro von Pen Test Partners hält es für möglich, dass „Kinder, die herumspielen“ dahinterstecken, weil die Lücke so simpel auszunutzen ist: Wer die offen erreichbaren Steuerungen findet, braucht kein staatliches Budget, um sie hochzudrehen. Für die Händler:innen macht das keinen Unterschied, die Ware ist so oder so verdorben. Für Europa schon: Im einen Fall wäre die Antwort Abschreckung, im anderen schlicht ein Firmware-Update, das seit mehr als einem Jahr bereitliegt.