Ledger: Mutmaßlich verwanzte Wallets kosten Millionen
Trending Topics auf Google als bevorzugte Nachrichtenquelle festlegen.
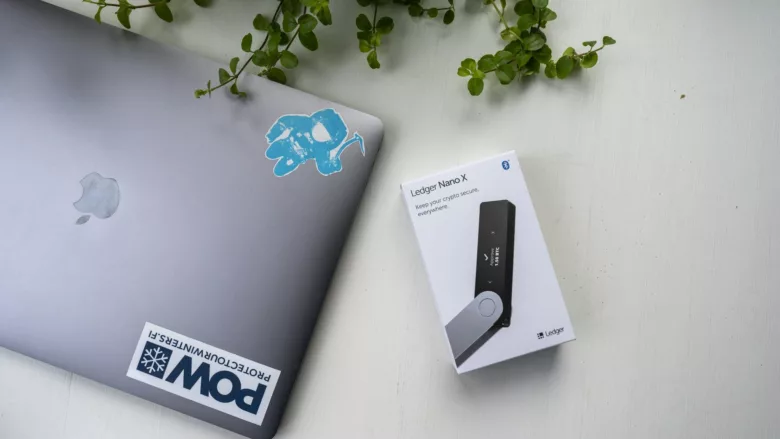
Ausgerechnet das Gerät, das Kryptogeld sicher verwahren soll, wird zur Falle: Der französische Hardware-Wallet-Hersteller Ledger untersucht Berichte über abgeflossene Kryptowerte bei Kund:innen in Südostasien. Betroffen sind laut Ledger Geräte, die über den Händler CryptoBilis verkauft wurden, einen offiziellen Ledger-Wiederverkäufer für Indonesien, Malaysia und die Philippinen. Ledger hat CryptoBilis aufgefordert, alle Verkäufe und Auslieferungen zu stoppen, wie das Unternehmen auf X mitteilte.
Bis zu 86 Millionen Dollar weg
Wie groß der Schaden ist, bestätigt Ledger nicht. Die Blockchain-Analyseplattform Arkham zählte auf Adressen, die sie als „ledger-drainer“ markiert hat, zuletzt rund 71,5 Millionen Dollar (etwa 64 Millionen Euro), darunter Ether im Wert von 29,4 Millionen und Bitcoin im Wert von 17,5 Millionen Dollar. Die On-Chain-Analysten Specter und tanuki42 schätzen die Verluste auf 72 bis mehr als 86 Millionen Dollar (bis zu 77 Millionen Euro), verteilt auf hunderte betroffene Wallets in den Netzwerken Bitcoin, Ethereum und Tron.
Ledger betont, man habe „keine Hinweise darauf, dass Ledgers Sicherheitsinfrastruktur, Systeme oder Dienste kompromittiert wurden“. Der Vorfall scheine auf den einen Händler und seinen Markt beschränkt zu sein, Geräte aus dem eigenen Shop seien nicht betroffen. Kund:innen, die in den vergangenen 90 Tagen bei CryptoBilis gekauft haben, sollen ihr Gerät nicht einrichten. Wer es schon in Betrieb genommen hat, soll seine Kryptowerte auf ein neues Ledger-Gerät mit neuer Wiederherstellungsphrase übertragen. CryptoBilis hat sich bislang nicht öffentlich geäußert, Ledger wirft dem Händler auch keine Manipulation vor.
Funkmodul im Wallet
Wie die Angreifer:innen an die Kryptowerte gekommen sein könnten, zeigt eine Analyse von Mark Karpelès, dem früheren Chef der Kryptobörse Mt. Gox. Er hat nach eigenen Angaben ein originalverpacktes Ledger-Gerät zerlegt, das in Malaysia gekauft wurde, und darin eine versteckte zweite Platine gefunden: mit Antenne, Mobilfunkmodul und Daten-eSIM. Der Chip erkenne laut Karpelès die Ledger-Schrift am Display, fange beim Einrichten die Wiederherstellungsphrase ab und schicke sie per Mobilfunk weiter. Die Firmware von Ledger könne das nicht bemerken, weil die Wanze nur das Display mitliest. Bestätigt ist diese Darstellung nicht, und ob Karpelès‘ Gerät von CryptoBilis stammt, ist offen.
Das Problem könnte über Ledger hinausgehen. CryptoBilis verkauft auch Wallets von Trezor, Tangem, SafePal, OneKey und anderen Herstellern. Rob Hamilton, CEO des Krypto-Versicherers AnchorWatch, rät allen, die dort gekauft haben, ihre Kryptowerte sofort umzuschichten.
Warnung vor Panik
Die Sicherheitsforscherin Taylor Monahan warnt dagegen vor Panik. Es sehe nicht nach einer Zero-Day-Lücke aus, also einer bisher unbekannten Schwachstelle in Ledgers Technik. Gefährlicher seien jetzt Phishing-Links, gefälschte Google-Anzeigen und nachgemachte Apps, die Nutzer:innen beim hektischen Umziehen ihrer Kryptowerte abfangen wollen.
Für Ledger ist es nicht der erste Ärger in diesem Jahr: Im Jänner legte ein Datenleck beim Zahlungsdienstleister Global-e Namen und Kontaktdaten von Ledger-Käufer:innen offen. Die Kryptobranche bleibt ohnehin ein Ziel. Erst kürzlich verlor die Börse Bitget bei einem Hack 352 Millionen Dollar, davor wurden aus dem Liquid Network Bitcoin im Wert von 320 Millionen Dollar gestohlen.