Krypto-Wallets: Schon wieder zwei Hersteller gehackt
Trending Topics auf Google als bevorzugte Nachrichtenquelle festlegen.
Die sichersten Geräte für Bitcoin und Co. haben ein Datenproblem: Mit Foundation und Keystone sind kürzlich zwei weitere Hersteller von Hardware-Wallets gehackt worden. In beiden Fällen sind Kundendaten abgeflossen, die Geräte selbst und die darauf gespeicherten Kryptowerte sind laut den Herstellern aber nicht betroffen. Für die Branche ist es trotzdem der nächste Rückschlag in einem Jahr voller Pannen, wie Gizmodo zusammenfasst.
Was bei Foundation und Keystone passiert ist
- Foundation: Beim US-Hersteller der Wallet „Passport“ verschickten Angreifer:innen Phishing-Mails über die eigenen Domains des Unternehmens. Möglich machten das kompromittierte API-Schlüssel für Cloudflare. Laut CEO Zach Herbert gelangten die Angreifer:innen über eine Schwachstelle in einer selbst gehosteten Anwendung in Teile der Infrastruktur, vermutlich auch in das Postfach des Kundensupports. Bei manchen Kund:innen waren damit Postadressen oder Telefonnummern zugänglich.
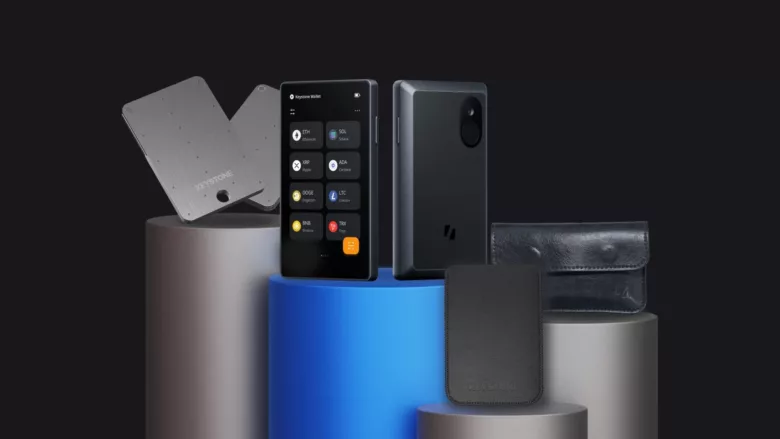
- Keystone: Beim Hersteller aus Hongkong verschafften sich Angreifer:innen über eine Lücke in einem externen Monitoring-Tool Zugriff auf die Website. Betroffen sind laut Gizmodo knapp 26.000 Kund:innendatensätze mit Namen, Kontaktdaten, Lieferadressen und Bestelldetails aus den Jahren 2024 bis 2026. Zahlungsdaten, Seed-Phrasen und private Schlüssel waren laut Keystone nicht betroffen. „Wir schulden Ihnen eine Entschuldigung“, schreibt das Unternehmen.
Bei Keystone kommt ein besonders heikles Detail dazu: Die Angreifer:innen erbeuteten auch den Schlüssel, mit dem die Echtheit der Geräte überprüft wird. Keystone vernichtet deshalb über 18.800 Wallets aus dem Lagerbestand.
Ein Jahr voller Pannen
Die beiden Fälle reihen sich in eine lange Liste ein. Ledger kämpft mit manipulierten Geräten, die Seed-Phrasen per eSIM an Angreifer:innen verschickten. Beim Hersteller Coldcard sorgte ein Firmware-Fehler dafür, dass Seed-Phrasen erratbar waren, die Verluste lagen schon im Sommer bei über 100 Millionen Dollar. Ledger und Coldcard zusammen werden laut Gizmodo mit Schäden von mehr als 200 Millionen Dollar (rund 178 Millionen Euro) in Verbindung gebracht. Trezor wiederum war über Dienstleister für Versand und E-Mail von Datenlecks betroffen.
Die eigentliche Gefahr: Phishing
Auch wenn keine Kryptowerte direkt gestohlen wurden, sind die Datenlecks gefährlich. Mit Namen, Adressen und Bestelldaten können Kriminelle sehr glaubwürdige Phishing-Mails verschicken, etwa angebliche Rückrufaktionen, Ersatzgeräte oder Rückerstattungen. Bei Foundation landeten solche Mails sogar über die echten Absenderadressen des Unternehmens im Posteingang.
Die wichtigsten Regeln für Besitzer:innen von Hardware-Wallets:
- Seed-Phrase: Niemals eingeben oder weitergeben, wenn eine Mail, ein Anruf oder eine Website danach fragt. Seriöse Hersteller fragen nie danach.
- Ersatzgeräte: Keine Geräte verwenden, die man nicht selbst bestellt hat, und keine Seed-Phrase auf zugeschickten Geräten eingeben.
- Links: Bei unerwarteten Mails, auch von scheinbar echten Absendern, nicht auf Links klicken.