Kühlregal-Hack: Frankreich beschuldigt Irans Revolutionsgarden
Trending Topics auf Google als bevorzugte Nachrichtenquelle festlegen.
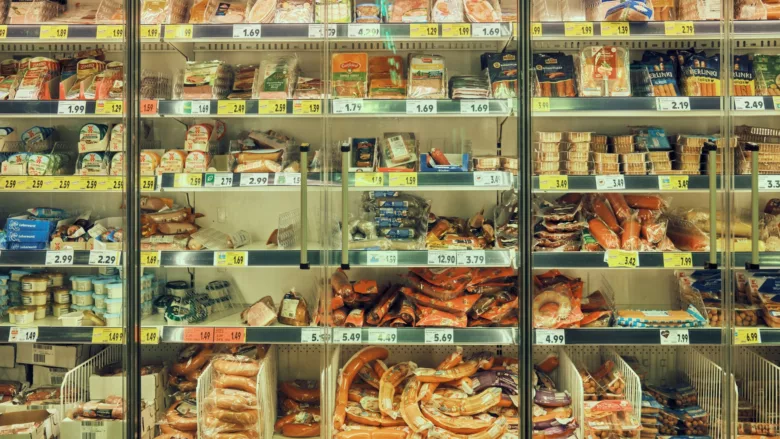
Verdorbenes Faschiertes als Waffe: Frankreich macht den Iran für den Cyberangriff verantwortlich, der Mitte Oktober die Kühlanlagen von rund 700 Supermärkten auf bis zu 50 Grad hochgedreht hat. Hinter der Attacke stehe eine Hackereinheit der Revolutionsgarden, erklärte das französische Außenministerium soeben. Paris bestellt den iranischen Botschafter ein, fordert neue EU-Sanktionen und lässt nach drei Verdächtigen international fahnden.
Was Frankreich dem Iran vorwirft
Konkret beschuldigt Frankreich die Einheit „Shahid Kaveh“, die zum Cyber- und Elektronikzentrum der Islamischen Revolutionsgarden gehören soll. Sie habe in einer Nacht die Abtauprogramme der Kühlsteuerungen manipuliert, sodass sich Kühlregale und Tiefkühltruhen über Stunden aufheizten. In mindestens 15 Fällen brachen Brände aus, die Lebensmittelverluste beziffert das Ministerium auf mehrere zehn Millionen Euro. Betroffen waren Ketten wie Carrefour, Leclerc, Intermarché, Coopérative U, Casino und Metro, dazu Fleischereien, ein Schlachthof und Lebensmittelfabriken.
Das Außenministerium spricht von der ersten Kampagne auf französischem Boden, die ausschließlich der Sabotage diente. Die Angriffe seien „nicht zu rechtfertigen“ und verstießen gegen das Völkerrecht. Außenminister Jean-Noël Barrot sprach am Rande eines G7-Treffens in Paris von einem Angriff beispiellosen Ausmaßes, der nicht unbeantwortet bleiben werde.
Bisher unbekannt war ein zweites Ziel: Zeitgleich mit den Supermärkten nahmen die Angreifer:innen laut der Cyberbehörde ANSSI auch Steuergeräte von Schneider Electric in kleinen französischen Wasserkraftwerken ins Visier, mit „moderaten Auswirkungen“.
Die Indizien
Die ANSSI und das Krisenzentrum C4, in dem unter anderem die Geheimdienste DGSE und DGSI sitzen, stützen die Zuschreibung auf ein Bündel von Hinweisen:
- Infrastruktur: Die für den Angriff genutzten Server sollen schon im April verwendet worden sein, um Schneider-Electric-Anlagen in Frankreich auszuspähen.
- Werkzeuge: Die Angreifer:innen nutzten die Suchmaschine FOFA, mit der sich offen erreichbare Geräte im Internet aufspüren lassen und die laut Bericht typisch für die Einheit ist.
- Sprache und Adressen: In der Angriffsinfrastruktur fanden sich Spuren von Farsi, laut Staatsanwaltschaft auch IP-Adressen aus dem Iran.
- Propaganda: Ein mit Shahid Kaveh verbundenes Onlinemedium namens CyberbanNews verbreitete die Attacke schon am Tag nach Bekanntwerden.
Wie die Angreifer:innen technisch in die Steuerungen gelangten, lässt der Bericht offen, einen Hersteller nennt er nicht. Wie Trending Topics berichtete, stehen Steuergeräte des dänischen Herstellers Danfoss im Zentrum, die teils seit Jahren keine Sicherheitsupdates mehr erhalten und über ein leicht zu erratendes Login aus dem Internet erreichbar waren.
Haftbefehle und Sanktionen
Die Pariser Staatsanwältin Laure Beccuau hat ein Ermittlungsverfahren wegen organisierter Cyberkriminalität im Dienst einer fremden Macht eröffnet. Sie beantragt internationale Haftbefehle gegen den Anführer von Shahid Kaveh und seine zwei Stellvertreter.
Politisch setzt Paris auf Brüssel: Frankreich will neue EU-Sanktionen gegen beteiligte iranische Personen und Organisationen vorschlagen und behält sich weitere „öffentliche und nicht öffentliche“ Maßnahmen vor. Die EU hatte erst im März die iranische Hackergruppe Emennet Pasargad sanktioniert. Ihr schreibt Frankreich Angriffe auf das Satiremagazin Charlie Hebdo und einen vereitelten Versuch zu, während der Olympischen Spiele 2024 manipulierte Bilder israelischer Sportler:innen auf öffentliche Bildschirme zu spielen.
Zweite Welle quer durch Europa
Offen bleibt, wer hinter den späteren Angriffen steckt. Anfang November wurden Kühlanlagen in Schweden, Belgien, Irland, Luxemburg und Estland hochgedreht, auch Kühlgeräte französischer Blutbanken wurden attackiert. Diese Welle schreibt Frankreich dem Iran bisher nicht zu. Laut dem Fachblog Security Affairs haben prorussische Gruppen einzelne dieser Vorfälle für sich reklamiert.
Die Nachrichtenagentur Reuters zählt die Kühlregal-Hacks zu den folgenreichsten Cyberangriffen seit Beginn des Iran-Kriegs im Februar. In den USA untersucht das Pentagon demnach Ausfälle von Kühlgeräten in mehreren Militär-Supermärkten vom August und führt den Iran als Verdächtigen.
Warum Frankreich?
Ein Motiv nennt Paris nicht. Das Verhältnis der beiden Länder ist allerdings seit Monaten angespannt: Im Juli wurden zwei Mitarbeiter:innen der französischen Botschaft in Teheran stundenlang festgehalten, Ende September schloss der Iran das französische Sprachzentrum in der Hauptstadt. Frühere Angriffe auf französische Ziele wertet die ANSSI als Vergeltung und Einschüchterung, etwa nach Karikaturen von Charlie Hebdo.
Indizien, aber kein öffentlicher Beweis
Eine Stellungnahme aus Teheran gab es zunächst nicht, die iranische UN-Vertretung ließ Anfragen von Reuters unbeantwortet. Der Iran bestreitet solche Operationen üblicherweise. Die den Revolutionsgarden nahestehende Agentur Fars hatte über die Angriffe berichtet, ohne Täter:innen zu nennen, und sprach von rund 150 betroffenen Geschäften.
Zweifel kommen auch aus der Sicherheitsbranche. Der italienische Sicherheitsforscher Pierluigi Paganini schreibt auf Security Affairs, die Zuschreibung sei vorerst eine offizielle Behauptung, die technischen Belege habe Frankreich nicht offengelegt. Ken Munro von Pen Test Partners hatte schon nach der zweiten Welle gegenüber Reuters gesagt, die Lücke sei so simpel auszunutzen, dass auch „Kinder, die herumspielen“ dahinterstecken könnten. Die französischen Behörden sprechen in ihrem Bericht selbst von einem „Bündel von Indizien“, auf das sich die Zuschreibung stützt.